Qu’est-ce que la CNIL ?
La CNIL est l’autorité française qui encadre l’usage des données personnelles et veille au respect du RGPD. Définition, missions et obligations des entreprises.
23 octobre 2026
•4 minutes de lecture
Définition
La CNIL, acronyme de Commission nationale de l’informatique et des libertés, est née dans un contexte d’essor du numérique et des premiers fichiers informatisés. Créée à la suite des débats menés à l’Assemblée nationale, elle trouve son cadre légal dans la loi informatique et libertés du 6 janvier 1978. Elle est ainsi devenue la base de la protection des données personnelles en France.
Depuis, la CNIL est une autorité administrative indépendante chargée d’encadrer l’usage des données et de garantir les droits des citoyens face aux traitements informatiques. Ses missions reposent sur la régulation, l’accompagnement des organisations, mais aussi le contrôle de la conformité et la possibilité de sanctionner en cas de manquement.
La commission nationale de l'informatique et des libertés (CNIL) est un organisme public français. Elle est chargée d'encadrer l’usage des données personnelles et de garantir le respect de la vie privée. Elle surveille la manière dont les organisations traitent et sécurisent les informations qu’elles collectent. Dans un contexte où les entreprises utilisent de plus en plus de solutions connectées, notamment en télématique, la protection des données à caractère personnel devient un enjeu central. Comprendre ce qu’est la CNIL, ses missions et son champ d’action permet donc de mieux appréhender son rôle dans l’écosystème numérique.
Un bref regard historique
À sa création, la CNIL répondait aux inquiétudes liées au fichage centralisé et à la surveillance numérique. Au fil du temps, l’apparition du règlement européen sur la protection des données (RGPD) en 2016 a renforcé son rôle et son champ d’intervention. Aujourd’hui, elle encadre les pratiques des responsables de traitement, veille au respect des droits des utilisateurs et protège toute personne physique identifiée ou identifiable à travers les données qu’elle laisse circuler dans l’écosystème numérique.
À quoi sert la CNIL ?
La CNIL est chargée de veiller à la protection des données personnelles et d’assurer que les informations collectées par les organisations soient traitées dans un cadre transparent et légal.
Elle intervient comme autorité de contrôle pour s’assurer que le règlement général sur la protection des données (RGPD) est correctement appliqué en France. Son rôle consiste notamment à garantir le respect des droits et libertés des personnes, en encadrant le traitement de données à caractère personnel dans les entreprises et les administrations.
Cette régulation permet d’éviter les abus liés à l’exploitation de données numériques et de renforcer la sécurité des données au sein des systèmes d’information. La CNIL dispose également d’un pouvoir de contrôle et de sanction, essentiel pour intervenir lorsqu’une organisation ne respecte pas ses obligations. Elle accompagne la mise en conformité des acteurs qui traitent des données, tout en restant en capacité de rappeler la loi en cas de manquement avéré.
Quelles sont les principales missions de la CNIL ?
La CNIL travaille sur plusieurs fronts pour encadrer les usages numériques. Elle accompagne les organisations, contrôle les pratiques internes et intervient lorsqu’un traitement s’écarte du cadre légal.
Informer et accompagner les entreprises
Elle fournit des guides, recommandations et outils pratiques pour faciliter la mise en conformité des traitements de données. Cet accompagnement permet aux organisations d’intégrer la protection des données dès la conception d’un projet et de mieux comprendre leurs obligations.
Contrôler et encadrer le traitement des données
La CNIL mène des audits grâce à son pouvoir d’enquête, vérifie les pratiques internes et s’assure de la conformité des données. Ces contrôles peuvent concerner les protocoles, la sécurité, ou les relations avec les sous-traitants.
Sanctionner en cas de non-respect
Si des manquements sont constatés, la CNIL peut prononcer des mises en demeure ou des sanctions financières. Une introduction de réclamation par un individu ou un collectif peut conduire à une enquête formelle.
Sensibiliser le public
Elle mène des actions de sensibilisation pour informer sur les droits numériques, notamment l’accès, la rectification ou l’effacement des données. Dans certains cas, des formalités préalables ou une analyse d’impact peuvent être recommandées pour renforcer la sécurité. Ces initiatives visent à protéger les droits des personnes concernées et à développer une culture de protection des données.
Quelles obligations pour les entreprises face à la CNIL ?
La conformité au cadre réglementaire n’est pas optionnelle pour les organisations qui collectent ou utilisent des données personnelles. La CNIL impose un certain nombre d’exigences destinées à encadrer les pratiques internes, assurer la transparence et renforcer la protection des informations. Respecter ces règles permet de garantir une conformité avec la législation et d’éviter les risques liés au non-respect du RGPD.
Tenir un registre des traitements
Chaque organisation doit documenter les opérations qu’elle réalise sur les données au sein d’un registre des traitements. Ce document facilite le contrôle, clarifie les processus et permet d’identifier les acteurs impliqués, notamment les sous-traitants.
Réaliser des analyses d’impact (PIA)
Lorsque les données présentent un risque élevé pour les personnes concernées, une analyse préalable s’impose. Ce travail permet d'évaluer les dangers potentiels, de prévoir les mesures de protection nécessaires et d’anticiper les mécanismes de notification en cas d’incident.
Nommer un DPO dans certains cas
La désignation d’un DPO (Data Protection Officer), ou délégué à la protection des données, devient obligatoire pour de nombreuses structures, en particulier lorsque les traitements sont sensibles ou effectués à grande échelle. Ce rôle de référent interne est essentiel pour piloter les obligations de conformité, suivre l’évolution des règles et dialoguer avec la CNIL.
Obtenir le consentement et informer les utilisateurs
La collecte de données doit toujours reposer sur un consentement explicite, obtenu de manière claire et compréhensible. Les entreprises doivent préciser les objectifs du traitement, assurer la transparence sur la durée de conservation, et garantir la traçabilité des accès. Ces pratiques répondent aux obligations légales, même lorsque l’entreprise souhaite diminuer la taille ou l’étendue des données conservées.
Pourquoi la CNIL est-elle importante dans le domaine de la télématique ?
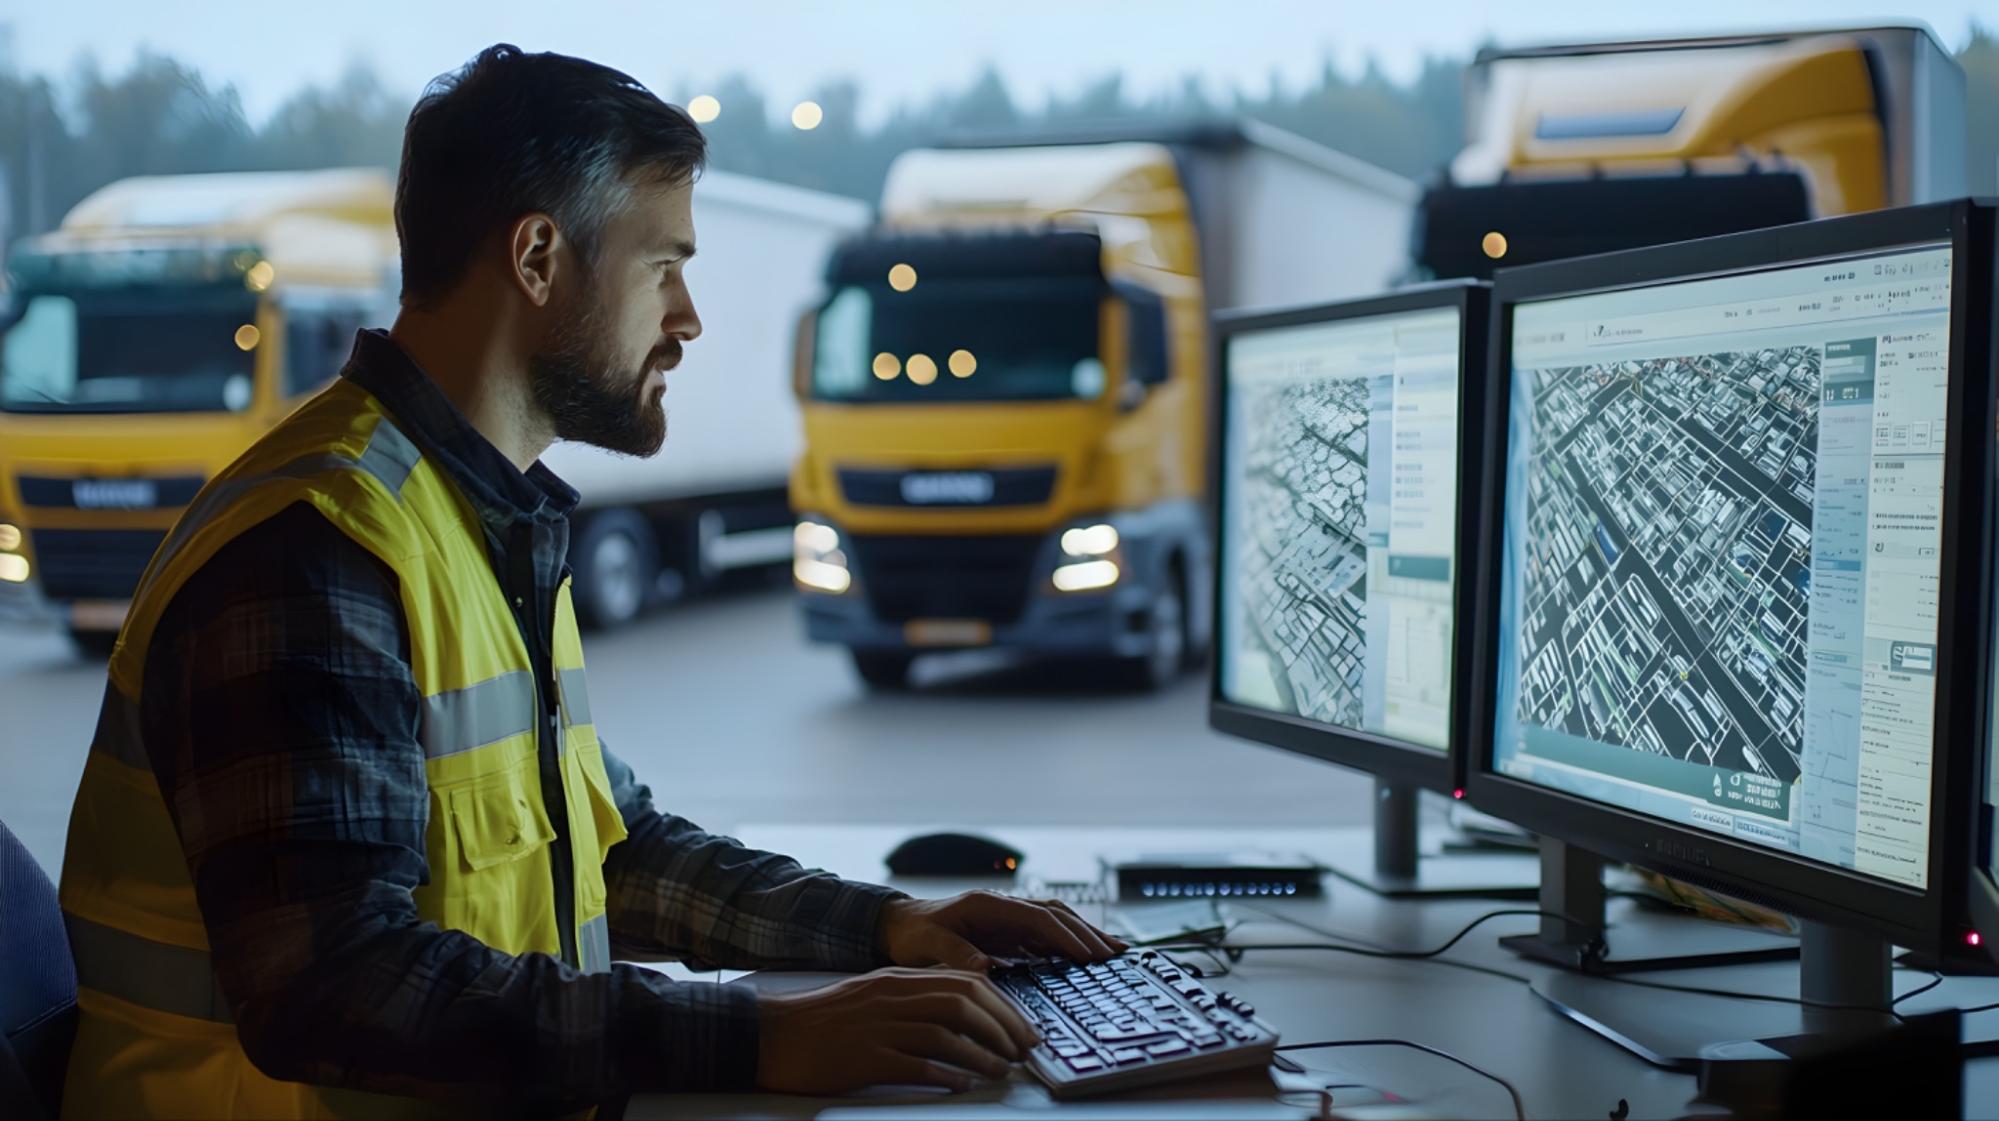
Les solutions télématiques reposent sur des données collectées telles que la géolocalisation, l’usage des véhicules ou les trajets effectués. Ces informations peuvent devenir des données sensibles, car elles permettent d’identifier un conducteur ou son activité. La CNIL encadre donc leur traitement afin d’éviter les dérives et garantir une utilisation transparente.
L’exploitation des flottes professionnelles impose ainsi des règles strictes : anonymisation, maîtrise de la conservation des données, gestion des transferts éventuels hors UE et contrôle des données traitées par les prestataires.
Quelques obligations clés pour les acteurs télématiques :
- définir clairement les finalités du traitement ;
- informer les utilisateurs concernés ;
- limiter l’identification directe des personnes ;
- assurer la traçabilité et la protection des flux.
Avec l’essor des systèmes embarqués capables d’augmenter la taille et la granularité des informations remontées, la conformité avec les règles CNIL devient un enjeu stratégique pour toute flotte connectée.
Conclusion
La CNIL est essentielle pour protéger les données personnelles et garantir le respect de la vie privée. Son action guide les entreprises vers la sécurité informatique et la mise en œuvre d’actions de mise en conformité adaptées aux usages numériques. Clarifier les finalités pour lesquelles les données sont utilisées, encadrer leur exploitation (y compris en prospection commerciale) et maintenir une conformité avec le règlement restent essentiels pour tous les acteurs manipulant de l’information. Que ce soit pour ajuster la taille de la police d’une interface ou de structurer les flux, l’objectif reste de protéger efficacement les données et sécuriser les traitements.
Autres articles
Qu’est-ce qu’une API ? Définition et usages en flotte automobile
23 octobre 2026
5 minutes de lecture
Qu’est-ce que la prise de force (PTO) ?
23 octobre 2026
4 minutes de lecture
Qu’est-ce que la connectivité automobile ?
16 octobre 2026
3 minutes de lecture